1. Seguridad #
Proteger los agentes y los datos.
Reglas #
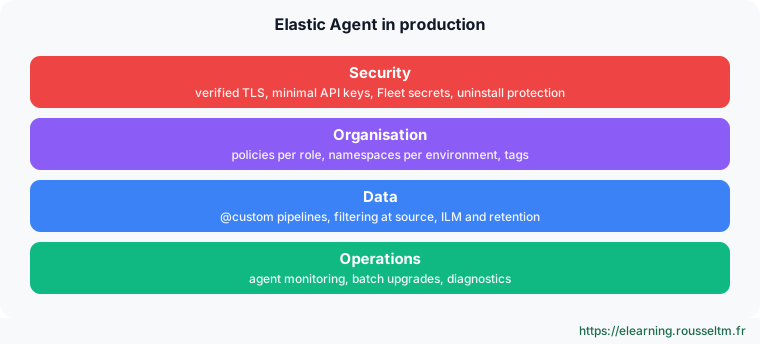
- TLS verificado en todas partes (Fleet Server, Elasticsearch, Logstash); nunca
--insecureen producción. - Tokens de inscripción por política, revocados tras el despliegue inicial si ya no se necesitan.
- Secretos de las integraciones en los campos secretos de Fleet; variables de entorno en modo autónomo.
- Protección contra la desinstalación en los puestos con Elastic Defend.
2. Organización y volúmenes #
Mantener la claridad y controlar los costes.
Reglas #
- Una política por rol de host, un namespace por entorno o equipo, etiquetas para las selecciones (actualizaciones, acciones).
- Desactivar los flujos innecesarios de una integración (métricas por proceso, logs de depuración).
- Filtrar en origen (procesadores
drop_event) o en el pipeline @custom. - Políticas de ciclo de vida (ILM) y retención adaptadas a cada data stream.
3. Operación #
Un parque fiable.
Reglas #
- Al menos dos Fleet Server detrás de un balanceador de carga.
- Supervisión de los agentes activada, alerta sobre los agentes sin conexión o degradados.
- Actualizaciones por lotes después del stack, primero en un lote piloto.
- Políticas versionadas (exportación YAML, API de Fleet o Terraform) para reconstruirlas de forma idéntica.
# API Fleet : lister les agents hors ligne
curl -s -u elastic:$PASS "$KIBANA/api/fleet/agents?kuery=status:offline" -H 'kbn-xsrf: true' | jq '.items[].local_metadata.host.hostname'