Este artículo está disponible en francés.
1. Deux outils, deux modèles #
Ce qui les distingue vraiment.
Le même point de départ #
Fail2ban et CrowdSec lisent tous deux des logs et bannissent les adresses qui abusent. Fail2ban, écrit en Python, le fait serveur par serveur : un filtre (expression régulière) compte les échecs dans une jail, puis une action pose une règle de pare-feu locale. CrowdSec sépare ces étapes et les rend partageables.
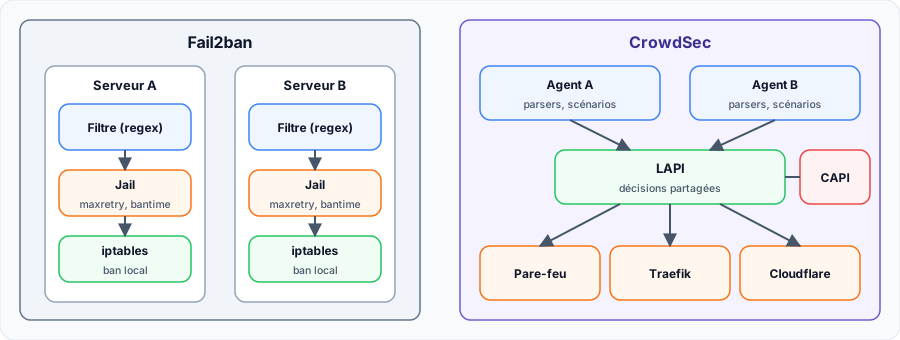
Le comparatif #
| Fail2ban | CrowdSec | |
|---|---|---|
| Détection | Expressions régulières et compteur par jail | Parsers et scénarios comportementaux |
| Blocage | Actions locales, surtout le pare-feu | Bouncers indépendants : pare-feu, proxy, CDN, application |
| Plusieurs serveurs | Une configuration par serveur, sans partage natif | Plusieurs agents et bouncers autour d’une même LAPI |
| Renseignement partagé | Non | Oui, liste communautaire (facultatif) |
| Contenus | Filtres fournis, à écrire ou adapter | Hub de collections, mises à jour avec cscli |
| Remédiations | Ban par action | Ban, captcha, page de blocage selon le bouncer |
| Web applicatif | Filtres sur les logs | En plus : WAF AppSec et virtual patching |
| Observabilité | fail2ban-client, journaux | cscli metrics, Prometheus, console |
| Prise en main | Très simple sur un serveur | Plus de notions à comprendre |
2. Lequel choisir ? #
Selon votre contexte.
Garder Fail2ban #
Fail2ban reste un excellent choix sur un petit serveur isolé, pour protéger SSH sans dépendance ni service réseau, quand vous n'avez besoin ni de tableau de bord ni de partage.
Choisir CrowdSec #
- Vous gérez plusieurs serveurs et voulez qu'une attaque vue sur l'un bloque sur tous.
- Vous voulez bloquer au reverse proxy, avec page de blocage ou captcha, et pas seulement au pare-feu.
- Vous voulez profiter de la réputation communautaire pour bloquer avant la première attaque.
- Vous voulez suivre l'activité avec Prometheus et Grafana.
3. Migrer sans risque #
Faire cohabiter puis basculer.
La méthode #
- Installez CrowdSec sans bouncer, à côté de Fail2ban : il observe sans rien bloquer.
- Pendant une ou deux semaines, comparez
cscli alerts listà ce que bannit Fail2ban, et repérez les faux positifs. - Ajoutez vos adresses de confiance à une allowlist.
- Installez le bouncer, vérifiez le blocage, puis arrêtez Fail2ban.
cscli alerts list --since 24h
sudo fail2ban-client status sshd
# Quand tout est prêt :
sudo systemctl disable --now fail2ban
Évitez les doublons. Deux outils qui gèrent les mêmes chaînes de pare-feu compliquent le diagnostic : de même, n'installez pas deux bouncers pare-feu sur une machine.
Sources #
Mi seguimiento
Inicia sesión para seguir tu progreso y tomar notas. Iniciar sesión
Artículos recomendados
CrowdSec : comprendre le pare-feu collaboratif
Ce qu'est CrowdSec, comment il détecte et bloque les attaques : Security Engine, parsers, scénari...
CrowdSec en production : bonnes pratiques
Les réflexes pour exploiter CrowdSec en production : LAPI, clés, faux positifs, base de données, ...
Protection des Applications
Découvrez comment sécuriser vos backends contre les abus et les attaques courantes. Guide pratiqu...
Installer et configurer CrowdSec : paquets, Docker, acquisition
Installer CrowdSec avec les paquets ou Docker, comprendre ses fichiers, déclarer les logs à lire,...
Les bouncers CrowdSec : principes et bouncer pare-feu
Comprendre les bouncers CrowdSec : où bloquer, modes live et stream, clés d'API, API des décision...
Protéger Traefik avec CrowdSec : le plugin bouncer
Mettre en place le bouncer CrowdSec dans Traefik : plugin, middleware, modes stream et live, IP r...
Bouncers CrowdSec pour Nginx, Apache et HAProxy
Mettre en place les bouncers CrowdSec pour Nginx, OpenResty, Apache et HAProxy SPOA : configurati...
Bouncers CrowdSec : Cloudflare, équipements réseau, Kubernetes et bouncer sur mesure
Bloquer au CDN avec Cloudflare Workers, alimenter pfSense ou MikroTik avec Blocklist Mirror, prot...
Décisions, profils, allowlists et AppSec dans CrowdSec
Gérer les décisions avec cscli, adapter la durée et le type de blocage avec les profils, éviter l...