1. Fleet Server #
Le point de contrôle des agents.
Options de déploiement #
Sur Elastic Cloud, Fleet Server est fourni (Integrations Server). En auto-hébergé, on l'installe sur un hôte dédié (ou plusieurs, derrière un répartiteur de charge), avec une politique qui contient l'intégration Fleet Server.
# Kibana › Fleet › Settings : Fleet Server hosts = https://fleet.exemple.fr:8220
# Kibana › Fleet › Add Fleet Server génère la commande, par exemple :
sudo ./elastic-agent install \
  --fleet-server-es=https://es.exemple.fr:9200 \
  --fleet-server-service-token=<jeton de service> \
  --fleet-server-policy=fleet-server-policy \
  --fleet-server-port=8220 \
  --certificate-authorities=/etc/pki/ca.crt \
  --fleet-server-cert=/etc/pki/fleet.crt --fleet-server-cert-key=/etc/pki/fleet.key
Certificats #
Erreur courante : Utiliser--insecureen production : la connexion n'est plus vérifiée. Fournissez l'autorité de certification (--certificate-authorities) aux agents et un certificat valide à Fleet Server.
2. Enrôler des agents #
Linux, Windows, Docker.
Les étapes #
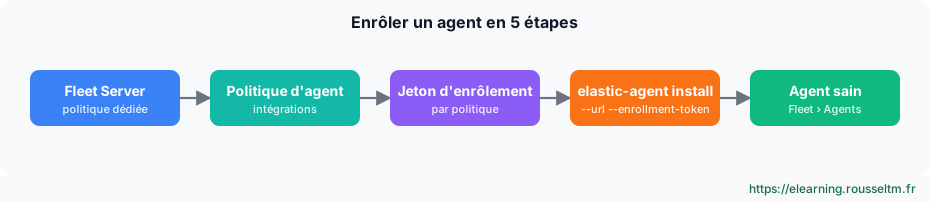
Chaque politique possède des jetons d'enrôlement. L'agent présente le jeton une seule fois ; il reçoit ensuite sa propre clé d'API et la politique associée.
Linux #
curl -L -O https://artifacts.elastic.co/downloads/beats/elastic-agent/elastic-agent-9.x.y-linux-x86_64.tar.gz
tar xzf elastic-agent-9.x.y-linux-x86_64.tar.gz && cd elastic-agent-9.x.y-linux-x86_64
sudo ./elastic-agent install --url=https://fleet.exemple.fr:8220 --enrollment-token=<jeton>
sudo elastic-agent status
Windows #
# PowerShell en administrateur
.\elastic-agent.exe install --url=https://fleet.exemple.fr:8220 --enrollment-token=<jeton>
Docker #
docker run -d --name elastic-agent --user root \
  -e FLEET_ENROLL=1 -e FLEET_URL=https://fleet.exemple.fr:8220 \
  -e FLEET_ENROLLMENT_TOKEN=<jeton> \
  docker.elastic.co/elastic-agent/elastic-agent:9.x.y
Paquets DEB et RPM #
Les paquets installent le service sans l'enrôler : lancez ensuite elastic-agent enroll puis démarrez le service.
Selon la version : remplacez 9.x.y par la version exacte de votre pile : la version de l'agent ne doit pas dépasser celle de Kibana et d'Elasticsearch.3. Mode autonome #
Sans Fleet.
Installer sans enrôlement #
sudo ./elastic-agent install --non-interactive   # répondre « non » à l'enrôlement
sudo vi /opt/Elastic/Agent/elastic-agent.yml        # politique exportée depuis Kibana ou écrite à la main
sudo elastic-agent restart && sudo elastic-agent status
Bonne pratique : Dans Kibana, « Add agent › Run standalone » produit un elastic-agent.yml complet à partir d'une politique : point de départ idéal pour le versionner.