1. Concevoir #
Une configuration lisible.
Règles #
- Nommer de façon systématique :
in_syslog_fw,out_s3_archive,pl_fw_reduce, routes au nom explicite. - Un pipeline par source ou par usage, chaîné si besoin (fonction Chain) ; un Pack par fournisseur.
- Routes : les plus spécifiques en haut, une route finale explicite en bas, des commentaires sur chaque route.
- Normaliser tôt (pré-traitement de source) les champs communs :
sourcetype,env, horodatage.
Performance #
- Filtrer et jeter le plus tôt possible ; éviter les expressions régulières non ancrées sur
_raw. - Préférer Parser et les fonctions natives à Code ; tables de correspondance en mémoire de taille raisonnable.
- Surveiller le CPU par processus et le temps passé par pipeline dans Monitoring.
2. Réduire avec méthode #
Sans casser les détections.
Règles #
- Archiver 100 % des données brutes avant toute réduction (route non finale vers le stockage objet).
- Valider chaque règle de réduction avec les équipes qui consomment les données, et mesurer avant/après.
- Documenter ce qui est filtré et pourquoi (commentaires de fonction, message de commit).
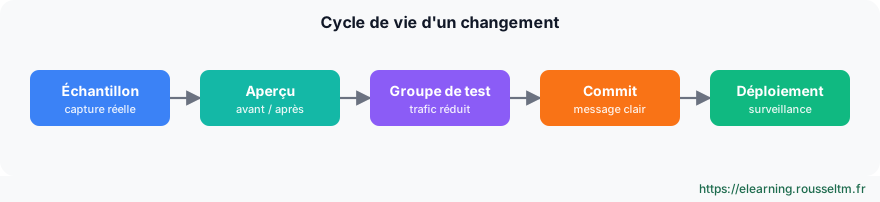
Cycle de changement #
3. Fiabilité et sécurité #
En production.
Règles #
| Domaine | Pratique |
|---|---|
| Fiabilité | au moins deux Workers par groupe, répartiteur pour les sources push, files persistantes sur les destinations critiques |
| Supervision | logs et métriques internes envoyés à un outil externe, notifications sur sources silencieuses et files |
| Sécurité | TLS partout, comptes nominatifs et SSO, secrets centralisés, masquage des données personnelles |
| Changements | Git distant, commits explicites, test sur échantillons puis sur un groupe réduit |
| Coûts | suivi hebdomadaire du volume par source et par destination, licence et crédits |
Bonne Pratique : Traitez Cribl comme une infrastructure critique : s'il s'arrête, le SIEM et l'observabilité deviennent aveugles.
Liste de contrôle #
Avant la mise en production.
Vérifications #
| Point | Vérification |
|---|---|
| Archive | route non finale vers S3, rejeu testé |
| Réduction | gain mesuré, validé par la sécurité |
| Fiabilité | files persistantes testées en coupant la destination |
| Supervision | alerte reçue quand une source se tait |
| Sécurité | TLS, comptes nominatifs, aucune donnée personnelle en clair en sortie |
| Configuration | Git distant à jour, Packs versionnés |
Commandes à connaître #
Commandes à connaître
/opt/cribl/bin/cribl status: état d'un nœudcurl -s http://localhost:9000/api/v1/health: santégit -C /opt/cribl log --oneline | head: historique de configurationdu -sh /opt/cribl/state/queues: files persistantes
Sources #
Vérifié en novembre 2026 (Cribl 4.20) : Cribl publie une version mineure environ tous les deux mois, consultez les notes de version avant de vous appuyer sur un détail.