1. Le principe #
Un réglage, des milliers de machines.
Qu’est-ce qu’une GPO ? #
Un objet de stratégie de groupe (GPO) est un ensemble de réglages stocké dans AD et dans le dossier SYSVOL des contrôleurs de domaine. Il est lié à un site, au domaine ou à une OU, et s'applique aux ordinateurs et utilisateurs qui s'y trouvent. Chaque GPO a deux parties : Configuration ordinateur (appliquée au démarrage puis toutes les 90 minutes environ) et Configuration utilisateur (à l'ouverture de session puis périodiquement).
| Type | Exemples | Comportement |
|---|---|---|
| Stratégies (Policies) | mot de passe, pare-feu, BitLocker, restrictions, scripts | imposées, grisées pour l’utilisateur, retirées quand la GPO ne s’applique plus |
| Préférences | lecteurs réseau, imprimantes, raccourcis, clés de registre, groupes locaux | valeurs par défaut que l’utilisateur peut modifier ; ciblage fin par élément |
Ordre d’application et héritage #
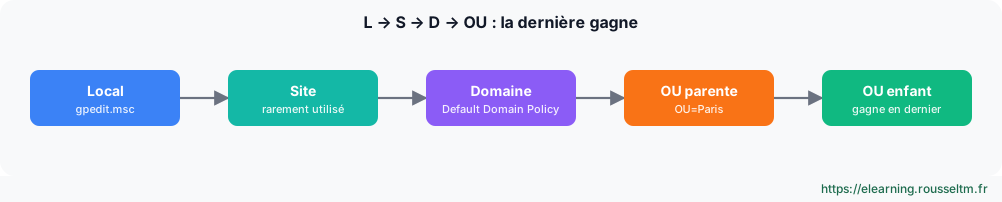
- Appliquer (Enforced) sur une liaison : la GPO l'emporte même sur des GPO plus basses et traverse le blocage d'héritage.
- Bloquer l'héritage sur une OU : les GPO des niveaux supérieurs ne s'appliquent plus (sauf celles « Appliquées »).
- Filtrage de sécurité : par défaut « Utilisateurs authentifiés » ; on peut restreindre une GPO à un groupe (il faut conserver le droit de lecture pour les ordinateurs).
- Filtre WMI : condition sur la machine (version de Windows, portable…), à utiliser avec parcimonie car il ralentit l'application.
- Mode de bouclage (loopback) : applique la configuration utilisateur selon l'OU de l'ordinateur (serveurs RDS, bornes, salles de formation).
Erreur courante : Modifier la « Default Domain Policy » ou la « Default Domain Controllers Policy » pour tout et n'importe quoi. Réservez la première aux stratégies de mot de passe et de compte, et créez des GPO dédiées, petites et bien nommées, pour le reste.
2. Créer et gérer #
Console GPMC et PowerShell.
En PowerShell #
Import-Module GroupPolicy
New-GPO -Name 'SEC - Pare-feu postes' -Comment 'Profil domaine actif, journalisation'
New-GPLink -Name 'SEC - Pare-feu postes' -Target 'OU=Postes,DC=corp,DC=exemple,DC=fr' -LinkEnabled Yes
Set-GPRegistryValue -Name 'SEC - Pare-feu postes' -Key 'HKLM\Software\Policies\Microsoft\WindowsFirewall\DomainProfile' `
    -ValueName EnableFirewall -Type DWord -Value 1
Set-GPPermission -Name 'SEC - Pare-feu postes' -TargetName 'GG_Postes_Pilote' -TargetType Group -PermissionLevel GpoApply
Backup-GPO -All -Path C:\Sauvegardes\GPO          # sauvegarder toutes les GPO ; Restore-GPO pour revenir en arrière
Get-GPOReport -Name 'SEC - Pare-feu postes' -ReportType Html -Path C:\rapports\gpo.html
Bonne pratique : Nommez vos GPO par usage (SEC -,APP -,USR -), une GPO par thème, et testez-les sur une OU pilote avant de les lier à tout le parc. Désactivez la partie inutilisée (ordinateur ou utilisateur) pour accélérer l'application.
Modèles d’administration et magasin central #
Les réglages « Modèles d'administration » viennent de fichiers ADMX/ADML. Copiez-les dans le magasin central \\corp.exemple.fr\SYSVOL\corp.exemple.fr\Policies\PolicyDefinitions pour que tous les administrateurs voient les mêmes réglages. Microsoft publie des ADMX pour chaque version de Windows, Edge, Office, etc.
3. Dépanner #
Pourquoi ma GPO ne s'applique pas ?
La méthode #
gpupdate /force                         # réappliquer immédiatement (ordinateur et utilisateur)
gpresult /r                             # GPO appliquées et filtrées pour la session
gpresult /h C:\rapports\rsop.html /f    # rapport détaillé : réglage gagnant et GPO d'origine
Invoke-GPUpdate -Computer PC-042 -Force -RandomDelayInMinutes 0     # à distance
Get-WinEvent -LogName 'Microsoft-Windows-GroupPolicy/Operational' -MaxEvents 20- L'objet (ordinateur ou utilisateur) est-il dans l'OU où la GPO est liée ? Une configuration ordinateur ne s'applique pas à un utilisateur, et inversement.
- La liaison est-elle activée, la GPO non désactivée, l'héritage non bloqué ?
- Le filtrage de sécurité ou WMI exclut-il la machine ? (
gpresultle dit dans « GPO filtrés ») - Une autre GPO, appliquée plus tard, gagne-t-elle ? (le rapport HTML indique la « GPO gagnante »)
- La machine joint-elle un DC et SYSVOL ? (DNS, réplication, journal GroupPolicy/Operational)
Commandes à connaître #
| Action | Commande |
|---|---|
| Appliquer maintenant | gpupdate /force |
| Résumé des GPO appliquées | gpresult /r /scope computer |
| Rapport détaillé | gpresult /h rsop.html |
| Créer et lier une GPO | New-GPO -Name 'APP - Edge' | New-GPLink -Target 'OU=Postes,DC=corp,DC=exemple,DC=fr' |
| Héritage d’une OU | Get-GPInheritance -Target 'OU=Postes,DC=corp,DC=exemple,DC=fr' |
| Sauvegarder les GPO | Backup-GPO -All -Path C:\Sauvegardes\GPO |
| Forcer à distance | Invoke-GPUpdate -Computer PC-042 -Force |