1. Les mises à jour #
Corriger vite, sans casser.
Stratégie et outils #
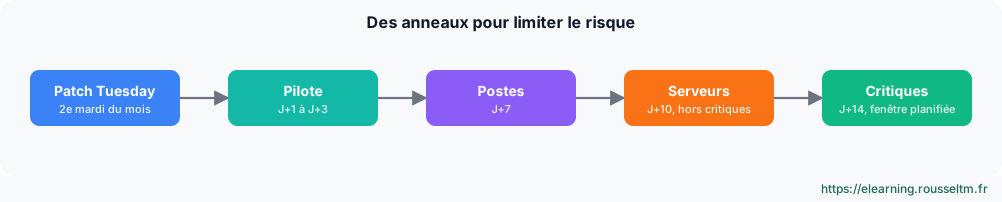
Microsoft publie les correctifs de sécurité le deuxième mardi de chaque mois (Patch Tuesday), sous forme de mises à jour cumulatives. Une bonne stratégie déploie par anneaux : un groupe pilote d'abord, puis le reste, avec des fenêtres de redémarrage planifiées.
| Outil | Pour quoi | Remarque |
|---|---|---|
| Windows Update for Business | postes gérés par GPO ou Intune | anneaux et reports, sans serveur local |
| WSUS | serveurs et postes sur site | toujours pris en charge, mais déprécié : plus de nouvelles fonctionnalités |
| Azure Update Manager | serveurs sur site (via Azure Arc) et dans Azure | évaluation et planification centralisées |
| Hotpatch | Windows Server 2025 | correctifs sans redémarrage la plupart des mois (abonnement via Azure Arc) |
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 5      # derniers correctifs
Install-Module PSWindowsUpdate -Scope AllUsers
Get-WindowsUpdate                                       # correctifs disponibles
Install-WindowsUpdate -AcceptAll -AutoReboot:$false
Get-WURebootStatus ; Get-WUHistory -Last 10
Erreur courante : Laisser des serveurs « trop critiques pour être redémarrés » sans correctifs pendant des mois. Ce sont justement les cibles préférées. Prévoyez une redondance (cluster, deux DC, répartiteur de charge) pour pouvoir redémarrer chaque nœud à son tour.
2. Protéger les postes et les serveurs #
Antivirus, chiffrement, mots de passe locaux.
Microsoft Defender Antivirus #
Get-MpComputerStatus | Select-Object AMServiceEnabled, RealTimeProtectionEnabled, AntivirusSignatureLastUpdated, QuickScanAge
Update-MpSignature ; Start-MpScan -ScanType QuickScan
Get-MpThreatDetection | Select-Object -First 5
Add-MpPreference -ExclusionPath 'D:\SQLData'            # exclusion documentée et limitée (recommandations de l'éditeur)
Set-MpPreference -AttackSurfaceReductionRules_Ids 'd4f940ab-401b-4efc-aadc-ad5f3c50688a' -AttackSurfaceReductionRules_Actions Enabled   # règle ASR : bloquer les processus enfants d'Office
À savoir : Defender est intégré et suffisant comme antivirus ; Microsoft Defender for Endpoint (payant) ajoute la détection et la réponse (EDR), indispensable pour enquêter sur une intrusion.
BitLocker #
Enable-BitLocker -MountPoint 'C:' -EncryptionMethod XtsAes256 -TpmProtector -UsedSpaceOnly
Add-BitLockerKeyProtector -MountPoint 'C:' -RecoveryPasswordProtector
$kp = (Get-BitLockerVolume -MountPoint C:).KeyProtector | Where-Object KeyProtectorType -eq 'RecoveryPassword'
Backup-BitLockerKeyProtector -MountPoint 'C:' -KeyProtectorId $kp.KeyProtectorId   # sauvegarde de la clé dans AD
manage-bde -status
Erreur courante : Activer BitLocker sans sauvegarder la clé de récupération dans AD ou Entra ID : une mise à jour du micrologiciel ou un changement de carte mère, et les données sont perdues. Imposez la sauvegarde de la clé par GPO avant le chiffrement.
Windows LAPS #
Windows LAPS, intégré à Windows depuis 2023, donne à chaque machine un mot de passe d'administrateur local unique, changé automatiquement et stocké dans AD (ou Entra ID), lisible seulement par les personnes autorisées.
Update-LapsADSchema                                                # une fois par forêt
Set-LapsADComputerSelfPermission -Identity 'OU=Serveurs,DC=corp,DC=exemple,DC=fr'
# GPO : Système > LAPS > Configurer la sauvegarde du mot de passe = Active Directory
Get-LapsADPassword -Identity SRV-FS01 -AsPlainText
Reset-LapsPassword                                                 # sur la machine, après usage du compte
3. Durcir #
Réduire la surface d'attaque.
Les mesures clés #
| Mesure | Comment |
|---|---|
| Lignes de base Microsoft | Security Compliance Toolkit : GPO prêtes à importer, à comparer avec Policy Analyzer |
| SMB | SMBv1 absent, signature exigée, chiffrement sur les partages sensibles |
| Identifiants | Credential Guard, protection LSA, groupe « Protected Users » pour les administrateurs |
| NTLM | auditer puis restreindre, privilégier Kerberos |
| Administration | modèle par niveaux, postes d’administration dédiés (PAW), comptes séparés, MFA |
| Applications | AppLocker ou App Control for Business (WDAC), Server Core, rôles minimaux |
Get-WindowsOptionalFeature -Online -FeatureName SMB1Protocol      # doit être Disabled
Get-SmbServerConfiguration | Select-Object EnableSMB1Protocol, RequireSecuritySignature, EncryptData
Get-CimInstance -Namespace root\Microsoft\Windows\DeviceGuard -ClassName Win32_DeviceGuard | Select-Object SecurityServicesRunning
auditpol /get /category:*                                         # stratégie d'audit effective
Bonne pratique : Mesurez votre niveau avec un outil gratuit comme PingCastle (Active Directory) ou HardeningKitty (serveurs), corrigez les points rouges en priorité, et refaites la mesure chaque trimestre.
Commandes à connaître #
| Action | Commande |
|---|---|
| Derniers correctifs | Get-HotFix | Sort-Object InstalledOn -Descending |
| Installer les mises à jour | Install-WindowsUpdate -AcceptAll |
| État de Defender | Get-MpComputerStatus |
| Analyse rapide | Start-MpScan -ScanType QuickScan |
| Chiffrer le disque système | Enable-BitLocker -MountPoint C: -TpmProtector |
| État de BitLocker | manage-bde -status |
| Mot de passe LAPS | Get-LapsADPassword -Identity SRV01 -AsPlainText |
| Désactiver SMBv1 | Disable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol |
Mon suivi
Connectez-vous pour suivre votre progression et prendre des notes. Se connecter
💬 Questions sur cette leçon
Aucune question pour l'instant : soyez le premier à demander de l'aide ou à partager votre configuration.
Articles recommandés
Active Directory Domain Services et DNS
Comprendre et déployer Active Directory : forêt, domaines, unités d'organisation, contrôleurs de ...
Services, tâches planifiées, journaux d’événements et performances
Piloter les services Windows et leur récupération, automatiser avec le planificateur de tâches, e...
Bonnes pratiques d'administration Linux
Check-list pour administrer des serveurs Linux : comptes et sudo, SSH, mises à jour, services sys...
Superviser et protéger Azure : Monitor, Log Analytics, Defender, Key Vault et Backup
Exploiter Azure : Azure Monitor (métriques, journaux d'activité, alertes), Log Analytics et KQL, ...
Ansible : gérer la sécurité (Vault, SSH, privilèges et secrets)
Sécuriser Ansible : Ansible Vault, authentification SSH par clés, become et sudo, no_log, durciss...
Elasticsearch sur Kubernetes avec ECK : déploiement, stockage persistant et mises à jour
Déployer Elasticsearch et Kibana sur Kubernetes avec Elastic Cloud on Kubernetes (ECK) : opérateu...
Paquets, services systemd, journaux et tâches planifiées
Installer et mettre à jour des logiciels avec apt et dnf, piloter les services avec systemctl, éc...
Bonnes pratiques Azure : landing zone, sécurité, fiabilité et coûts
Les bonnes pratiques pour exploiter Azure en production : landing zone et groupes d'administratio...
Bonnes pratiques Ansible : structure, idempotence, sécurité et qualité
Les bonnes pratiques Ansible : organisation du projet, nommage, FQCN, idempotence, modules plutôt...