1. Les sources #
Hôtes, Kubernetes, applications.
Receivers #
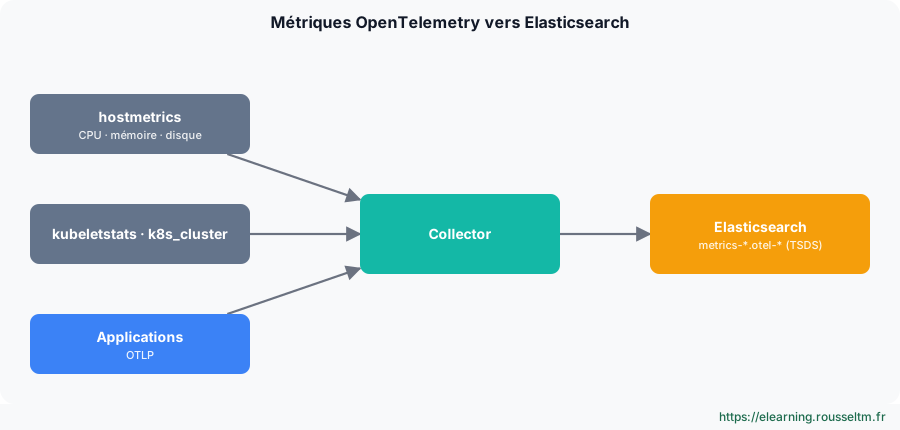
receivers:
  hostmetrics:
    collection_interval: 30s
    scrapers: { cpu: {}, memory: {}, load: {}, filesystem: {}, network: {} }
  kubeletstats:
    auth_type: serviceAccount
    endpoint: https://${env:K8S_NODE_NAME}:10250
    insecure_skip_verify: true
processors:
  resourcedetection: { detectors: [env, system] }
2. Types et temporalité #
Ce qui change le stockage.
Types de métriques #
| Type | Exemple | Remarque |
|---|---|---|
| Gauge | system.memory.utilization | valeur instantanée |
| Sum (counter) | http.server.request.count | cumulatif ou delta |
| Histogram | http.server.request.duration | stocké en histogramme, percentiles calculés |
Temporalité #
Elasticsearch stocke les compteurs cumulatifs comme les deltas ; pour les calculs de débit, privilégiez une temporalité homogène par source. Le processeur cumulativetodelta convertit si nécessaire.
À savoir : Les métriques OTel sont écrites dans des TSDS (time series data streams) : stockage compact, dimensions indexées, possibilité de sous-échantillonnage (downsampling) pour la rétention longue.
3. Interroger et alerter #
ES|QL, tableaux de bord, règles.
Requêtes #
FROM metrics-*.otel-*
| WHERE metrics.system.cpu.utilization IS NOT NULL
| STATS cpu = AVG(metrics.system.cpu.utilization) BY host = resource.attributes.host.name, BUCKET(@timestamp, 5 minutes)
| SORT cpu DESC
Bonne pratique : Limitez la cardinalité des attributs (pas d'identifiant d'utilisateur ni d'URL complète en dimension) : chaque combinaison crée une série temporelle.
Selon la version : les noms de champs exacts (metrics.*) dépendent de la version de l'exportateur et du mode de mapping : vérifiez-les dans Discover avant d'écrire vos tableaux de bord.Mon suivi
Connectez-vous pour suivre votre progression et prendre des notes. Se connecter
💬 Discussions récentes de la formation
- Elasticsearch : supprimer automatiquement les logs de plus de 30 jours✓ résolu · 1 réponse(s)
Poser une question sur cette leçon →Voir toutes les discussions de la formation
Glossaire de la formation
Observabilité
La capacité à connaître l'état interne d'un système à partir des données qu'il émet.Ces données sont classées en 3 piliers : logsmétriquestracesprofil...
Elastic Common Schema (ECS)
Une spécification open source qui permet de structurer vos données de manière homogène dans l'écosystème Elastic.
RBAC (Role-Based Access Control)
Contrôle d'accès basé sur les rôles. Les permissions sont attribuées à des rôles spécifiques (ex: admin, lecteur) plutôt qu'directement aux utilisateu...
Authentification
Processus permettant de vérifier et valider l'identité d'un utilisateur ou d'un système (ex: login/mot de passe, jeton, biométrie).
Autorisation
Processus intervenant après l'authentification pour déterminer si l'entité a les droits et privilèges nécessaires pour accéder à une ressource.
API Key
Clé d'API. Code alphanumérique unique utilisé pour identifier, authentifier et autoriser l'accès à une interface de programmation (API).
Architecture
Conception globale et structurelle d'un système informatique, définissant ses différents composants, leurs relations et les principes guidant son évol...
Repository
Dépôt de stockage centralisé. Peut désigner un dépôt de code source (ex: Git) ou un dépôt d'artefacts et binaires (ex: Harbor, Nexus, Artifactory).
Articles recommandés
OpenTelemetry et Elasticsearch : compatibilité et architecture
Envoyer de l'OpenTelemetry vers Elasticsearch : Collector et exportateur elasticsearch, endpoint ...
Ingérer des logs OpenTelemetry dans Elasticsearch
Collecter et structurer des logs avec le Collector OpenTelemetry (receiver filelog, opérateurs, p...
Traces OpenTelemetry dans Elasticsearch et Kibana APM
Instrumenter des applications avec les SDK OpenTelemetry ou EDOT, envoyer les traces à Elasticsea...
Les métriques OpenTelemetry : instruments, temporalité, histogrammes et exemplars
Maîtriser le signal métrique : MeterProvider, instruments synchrones et asynchrones (Counter, UpD...
Elastic Agent autonome, sorties Logstash et Kafka, et OpenTelemetry (EDOT)
Écrire une configuration autonome, envoyer vers Logstash ou Kafka, et utiliser Elastic Agent comm...
OpenTelemetry et Dynatrace : OTLP, collecteur et instrumentation
Intégrer OpenTelemetry à Dynatrace : endpoint OTLP et jetons, Dynatrace OTel Collector, traces, m...
Elastic Observability : logs, infrastructure, APM et synthétiques
Les fonctions d'Elastic Observability : exploration des logs, inventaire d'infrastructure avec El...
Elasticsearch sur Kubernetes avec ECK : déploiement, stockage persistant et mises à jour
Déployer Elasticsearch et Kibana sur Kubernetes avec Elastic Cloud on Kubernetes (ECK) : opérateu...
OpenTelemetry sur Kubernetes : Operator, auto-instrumentation et Collector
Déployer OpenTelemetry sur Kubernetes : modes de déploiement du Collector (DaemonSet, Deployment,...