1. À quoi sert un SBOM ? #
Savoir ce qui tourne.
Le principe #
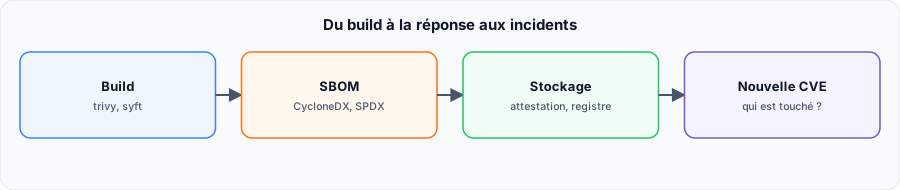
Un SBOM (Software Bill of Materials) liste tous les composants d'une image, avec leurs versions et licences. Le jour où une faille comme Log4Shell est publiée, il répond en quelques secondes à la question « quelles images sont touchées ? », sans tout rescanner. Il est aussi demandé par les réglementations récentes, comme le Cyber Resilience Act européen.
2. Générer et exploiter un SBOM #
Avec Trivy.
Générer #
trivy image --format cyclonedx -o sbom.cdx.json monimage:1.0
trivy image --format spdx-json -o sbom.spdx.json monimage:1.0
Sur l'image nginx officielle, Trivy a produit un SBOM CycloneDX 1.7 de 154 composants.
Rescanner sans reconstruire #
trivy sbom sbom.cdx.json
trivy sbom --severity CRITICAL sbom.cdx.json
Conservez le SBOM de chaque version déployée : quand une nouvelle CVE sort, rescannez les SBOM plutôt que les images.
Formats et outils #
| Élément | Rôle |
|---|---|
| CycloneDX | Format orienté sécurité (OWASP) |
| SPDX | Format normalisé (ISO/IEC 5962), orienté licences |
| Syft | Générateur de SBOM d’Anchore |
| docker buildx --sbom | Attestation SBOM jointe à l’image au build |
Aller plus loin. Signez l'image et son SBOM (Cosign, Notation) pour prouver leur provenance : c'est la base d'une chaîne d'approvisionnement de confiance.
Sources #
SBOM généré avec Trivy 0.76.2.
