1. Qu'est-ce qu'Elastic Agent ? #
Un agent unique pour toute la collecte.
Le principe #
Elastic Agent est l'agent unique d'Elastic pour collecter logs, métriques, données de sécurité et télémétrie OpenTelemetry sur un hôte, un conteneur ou un cluster. Il remplace l'installation de plusieurs Beats (Filebeat, Metricbeat, Winlogbeat…) par un seul processus, configuré par une politique qui liste les intégrations à exécuter.
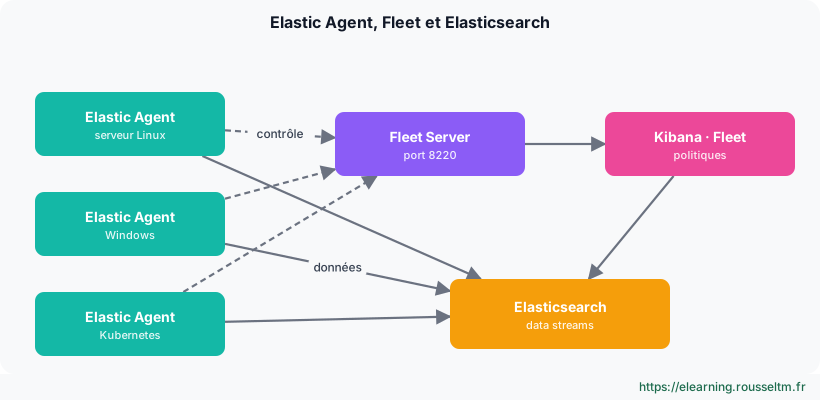
À savoir : Elastic Agent est gratuit et fait partie de la distribution par défaut d'Elastic ; certaines intégrations (Elastic Defend, connecteurs de sécurité avancés) dépendent de votre abonnement.
Ce qui tourne dans un agent #
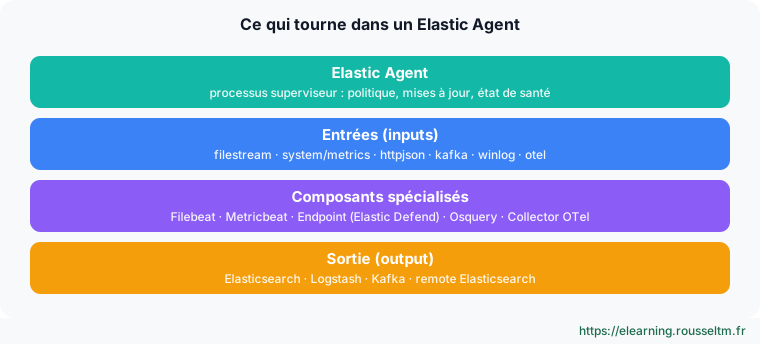
L'agent est un superviseur : il reçoit la politique, démarre les composants nécessaires (dérivés des Beats, Endpoint pour Elastic Defend, Osquery, Collector OpenTelemetry), surveille leur santé et gère les mises à jour.
2. Fleet, Fleet Server et politiques #
Gérer des milliers d'agents depuis Kibana.
Les rôles #
| Composant | Rôle |
|---|---|
| Fleet | Application de Kibana : politiques, intégrations, enrôlement, mises à jour, état des agents |
| Fleet Server | Composant (un Elastic Agent particulier) qui distribue les politiques aux agents et reçoit leur état ; port 8220 par défaut |
| Politique d'agent | Ensemble d'intégrations et de réglages appliqué à un groupe d'agents (ex. « serveurs web prod ») |
| Intégration | Paquet versionné : configuration de collecte, pipelines d'ingestion, mappings, tableaux de bord Kibana |
| Elastic Package Registry | Catalogue des intégrations (public ou auto-hébergé pour les sites isolés) |
Mode géré ou autonome #
| Géré par Fleet | Autonome (standalone) | |
|---|---|---|
| Configuration | Politique dans Kibana | Fichier elastic-agent.yml |
| Mises à jour | Depuis Fleet, par lots | Par vos outils (Ansible, image) |
| Prérequis | Fleet Server | Aucun : envoi direct à Elasticsearch |
| Cas typique | Parc de serveurs, équipes multiples | GitOps, conteneurs éphémères, sites isolés |
Bonne pratique : Commencez en mode géré pour découvrir les intégrations, puis exportez la politique en YAML si vous voulez la versionner en mode autonome.
3. Où vont les données ? #
Data streams et sorties.
Les data streams #
Chaque intégration écrit dans des data streams nommés type-dataset-namespace : logs-nginx.access-default, metrics-system.cpu-prod. Le namespace, choisi dans la politique, sépare les environnements ou les équipes et sert aux droits d'accès.
GET _data_stream/logs-nginx.access-*
GET logs-nginx.access-default/_search?size=1
Les sorties #
- Elasticsearch : cas par défaut, direct.
- Logstash : transformations lourdes, routage, mise en tampon.
- Kafka : découplage et tampon à grande échelle.
- Remote Elasticsearch : envoyer vers un autre cluster que celui de Fleet.
Erreur courante : Confondre l'URL de Fleet Server (contrôle, port 8220) et celle d'Elasticsearch (données, port 9200 ou 443) : l'agent s'enrôle mais n'envoie aucune donnée.
Mon suivi
Connectez-vous pour suivre votre progression et prendre des notes. Se connecter
💬 Questions sur cette leçon
Aucune question pour l'instant : soyez le premier à demander de l'aide ou à partager votre configuration.
Articles recommandés
Politiques d'agent, intégrations, data streams et pipelines
Construire des politiques d'agent, ajouter des intégrations (System, Nginx, Custom Logs), choisir...
Installer Fleet Server et enrôler des Elastic Agent
Mettre en place Fleet Server, créer une politique, enrôler des agents Linux, Windows et Docker, c...
Elastic Agent autonome, sorties Logstash et Kafka, et OpenTelemetry (EDOT)
Écrire une configuration autonome, envoyer vers Logstash ou Kafka, et utiliser Elastic Agent comm...
Elastic Agent ou Beats ? Choisir et migrer
Comparer Elastic Agent et les Beats (Filebeat, Metricbeat, Winlogbeat), savoir quand garder les B...
Elastic Agent en production : bonnes pratiques
Les bonnes pratiques Elastic Agent : sécurité, organisation des politiques, maîtrise des volumes,...
Elastic Agent sur Kubernetes
Déployer Elastic Agent sur Kubernetes : DaemonSet géré par Fleet, intégration Kubernetes, kube-st...
Superviser, mettre à jour et dépanner Elastic Agent
Exploiter un parc d'Elastic Agent : états dans Fleet, supervision des agents, mises à jour par lo...
Elastic Observability : logs, infrastructure, APM et synthétiques
Les fonctions d'Elastic Observability : exploration des logs, inventaire d'infrastructure avec El...
Projet de parcours Elastic : centraliser et exploiter les journaux
Le projet de validation du parcours « Maîtrise de la suite Elastic » : Elastic Agent et Fleet, Lo...