1. Organisations, équipes et dossiers #
Les trois niveaux de rangement et de partage.
La hiérarchie #
Disponible dans : ✓ OSS ✓ Enterprise ✓ Cloud
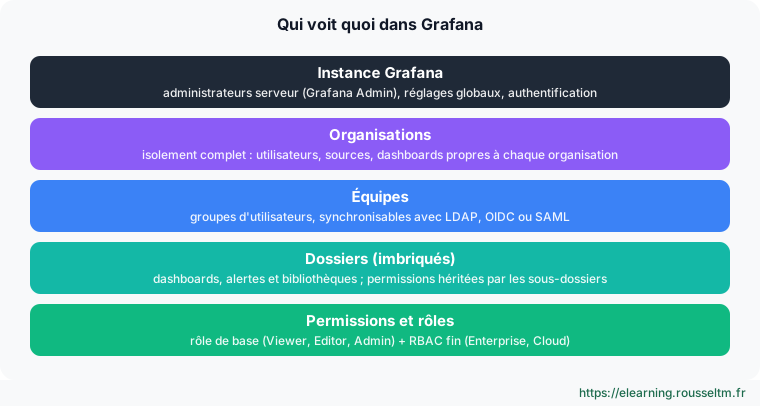
- Organisation : un espace étanche (utilisateurs, sources de données, dashboards, alertes). À réserver aux vrais cloisonnements, par exemple des clients différents : rien n'est partagé entre organisations.
- Équipe : un groupe d'utilisateurs d'une organisation, à qui l'on donne des droits. C'est le bon niveau pour « Production », « Infrastructure » ou « Développement ».
- Dossier : range dashboards, règles d'alerte et panneaux de bibliothèque. Les dossiers s'imbriquent et les sous-dossiers héritent des permissions.
Une organisation ou des équipes ? #
Bonne Pratique : Commencez par une seule organisation, des équipes et des dossiers par équipe. Les organisations multiples dupliquent les sources de données et empêchent tout dashboard transverse.
2. Rôles, permissions et RBAC #
Du rôle de base au contrôle fin.
Rôles de base #
| Rôle | Peut… |
|---|---|
| Grafana Admin | administrer l'instance : organisations, utilisateurs, réglages (rôle serveur) |
| Admin | administrer une organisation : sources de données, équipes, utilisateurs, plugins |
| Editor | créer et modifier dashboards et alertes, explorer les données |
| Viewer | consulter les dashboards autorisés |
| Aucun rôle de base | rien par défaut : tous les droits viennent des permissions données (dossiers, équipes) |
Permissions de dossiers et de dashboards #
Sur chaque dossier, on accorde Lecture, Modification ou Administration à un utilisateur, une équipe ou un rôle. Retirez la permission par défaut « Viewer : lecture » des dossiers sensibles, sinon tout le monde les voit.
RBAC et permissions des sources de données #
Disponible dans : ✕ OSS ✓ Enterprise ✓ Cloud
- Le RBAC ajoute des rôles fixes (par exemple « Data sources reader », « Alerting writer ») et des rôles personnalisés, assignables aux utilisateurs, équipes et comptes de service.
- Les permissions de sources de données limitent qui peut interroger une source : sans elles (Grafana OSS), tout utilisateur qui voit un dashboard peut interroger toutes les sources de l'organisation depuis Explore.
Attention : En OSS, une équipe qui ne doit pas voir certaines données doit être placée dans une autre organisation, avec ses propres sources : masquer un dashboard ne protège pas la source.
3. Comptes de service et jetons #
Les accès des scripts, de la CI et de Terraform.
Pourquoi des comptes de service ? #
Un compte de service est une identité technique avec un rôle et des permissions, qui porte un ou plusieurs jetons (préfixe glsa_). Il remplace les anciennes clés d'API, migrées automatiquement : n'utilisez jamais le compte d'une personne pour un script.
# Compte de service « ci-dashboards » avec le rôle Editor, puis un jeton valable 90 jours
curl -s -H "Authorization: Bearer $TOKEN" -H 'Content-Type: application/json' \
  -X POST $GRAFANA/api/serviceaccounts -d '{"name":"ci-dashboards","role":"Editor"}'
curl -s -H "Authorization: Bearer $TOKEN" -H 'Content-Type: application/json' \
  -X POST $GRAFANA/api/serviceaccounts/2/tokens -d '{"name":"gitlab-ci","secondsToLive":7776000}'
Règles de sécurité #
- Un compte de service par usage (CI, Terraform, sauvegarde), avec le rôle le plus faible possible.
- Des jetons à durée limitée, stockés dans un coffre de secrets et renouvelés.
- Révoquez immédiatement un jeton exposé (dépôt Git, journal) : il donne les droits du compte de service.
Automatiser équipes et dossiers #
export GRAFANA=https://grafana.exemple.fr
export TOKEN=glsa_xxx          # jeton d'un compte de service avec le rôle Admin de l'organisation
# Créer une équipe
curl -s -H "Authorization: Bearer $TOKEN" -H 'Content-Type: application/json' \
  -X POST $GRAFANA/api/teams -d '{"name":"Production"}'
# Créer un dossier et le réserver à l'équipe (permission 1 = lecture, 2 = modification, 4 = administration)
curl -s -H "Authorization: Bearer $TOKEN" -H 'Content-Type: application/json' \
  -X POST $GRAFANA/api/folders -d '{"uid":"prod","title":"Production"}'
curl -s -H "Authorization: Bearer $TOKEN" -H 'Content-Type: application/json' \
  -X POST $GRAFANA/api/folders/prod/permissions \
  -d '{"items":[{"teamId":1,"permission":2},{"role":"Viewer","permission":1}]}'
4. Authentification : LDAP, OIDC, SAML et auth proxy #
Brancher Grafana sur l'annuaire de l'entreprise.
Quelle méthode ? #
| Méthode | Éditions | Usage |
|---|---|---|
| LDAP / Active Directory | OSS, Enterprise | annuaire interne ; rôles déduits des groupes |
| OAuth 2 / OIDC | OSS, Enterprise, Cloud | Keycloak, Microsoft Entra ID, Okta, Google, GitLab… : le choix par défaut aujourd'hui |
| SAML | Enterprise, Cloud | fournisseurs d'identité d'entreprise sans OIDC |
| Auth proxy | OSS, Enterprise | un reverse proxy déjà authentifié transmet l'identité dans un en-tête |
| Synchronisation des équipes | Enterprise, Cloud | appartenance aux équipes Grafana tirée des groupes du fournisseur |
OIDC #
# grafana.ini : connexion via un fournisseur OIDC (ici Keycloak)
[auth.generic_oauth]
enabled = true
name = Keycloak
client_id = grafana
client_secret = $__file{/run/secrets/grafana_oidc_secret}
scopes = openid email profile groups
auth_url = https://sso.exemple.fr/realms/it/protocol/openid-connect/auth
token_url = https://sso.exemple.fr/realms/it/protocol/openid-connect/token
api_url = https://sso.exemple.fr/realms/it/protocol/openid-connect/userinfo
# Rôle Grafana déduit des groupes du fournisseur d'identité
role_attribute_path = contains(groups[*], 'grafana-admins') && 'Admin' || contains(groups[*], 'grafana-editors') && 'Editor' || 'Viewer'
allow_sign_up = true
LDAP #
# grafana.ini
[auth.ldap]
enabled = true
config_file = /etc/grafana/ldap.toml

# ldap.toml (extrait)
[[servers]]
host = "ldap.exemple.fr"
port = 636
use_ssl = true
bind_dn = "cn=grafana,ou=services,dc=exemple,dc=fr"
bind_password = "$__file{/run/secrets/ldap_password}"
search_filter = "(uid=%s)"
search_base_dns = ["ou=people,dc=exemple,dc=fr"]
[[servers.group_mappings]]
group_dn = "cn=supervision-admins,ou=groups,dc=exemple,dc=fr"
org_role = "Admin"
[[servers.group_mappings]]
group_dn = "*"
org_role = "Viewer"
Auth proxy #
# grafana.ini : le reverse proxy authentifie et transmet l'identifiant dans un en-tête
[auth.proxy]
enabled = true
header_name = X-WEBAUTH-USER
header_property = username
auto_sign_up = true
whitelist = 10.0.0.10, 10.0.0.11      # seules les adresses du proxy peuvent fournir l'en-tête
Attention : Sans liste blanche, n'importe qui pouvant joindre Grafana enverrait l'en-tête et se connecterait sous n'importe quelle identité. Grafana ne doit être joignable que par le proxy.
5. Protéger les secrets #
Mots de passe des sources, clés et jetons.
Ce que Grafana chiffre #
Les mots de passe et jetons des sources de données, des points de contact d'alerte et des plugins sont chiffrés dans la base de données avec la clé secret_key (chiffrement par enveloppe). Perdre cette clé rend ces secrets illisibles : sauvegardez-la à part, et utilisez la même sur toutes les instances.
Ne pas écrire les secrets en clair #
- Dans
grafana.iniet le provisioning, lisez les valeurs depuis un fichier ou l'environnement :$__file{/run/secrets/x},$__env{VAR}. - Grafana Enterprise peut aussi lire les secrets dans HashiCorp Vault (
$__vault{…}) et confier la clé de chiffrement à un KMS (AWS, Azure, Google Cloud, Vault). - Désactivez l'inscription libre (
allow_sign_up = falsepour la connexion locale) et changez le mot de passeadmininitial.
Commandes à connaître #
Commandes à connaître
grafana cli admin reset-admin-password <mdp>: réinitialiser le mot de passe de l'administrateurGET /api/org/users: lister les utilisateurs de l'organisation et leur rôlePOST /api/teams: créer une équipePOST /api/folders/:uid/permissions: définir les permissions d'un dossierPOST /api/serviceaccounts: créer un compte de servicePOST /api/serviceaccounts/:id/tokens: créer un jeton (secondsToLive)$__file{/run/secrets/x}: lire un secret depuis un fichier dans la configuration
Mon suivi
Connectez-vous pour suivre votre progression et prendre des notes. Se connecter
💬 Discussions récentes de la formation
- Grafana : une variable « service » qui dépend de la variable « environnement »✓ résolu · 1 réponse(s)
Poser une question sur cette leçon →Voir toutes les discussions de la formation
Glossaire de la formation
Observabilité
La capacité à connaître l'état interne d'un système à partir des données qu'il émet.Ces données sont classées en 3 piliers : logsmétriquestracesprofil...
Grafana
Plateforme open source de visualisation de données et d'analyse de métriques interactives.
Prometheus
Système open source de surveillance et d'alerte, particulièrement adapté pour la collecte de métriques dans des environnements dynamiques (comme Kuber...
APM (Application Performance Monitoring)
Surveillance des performances applicatives pour identifier, diagnostiquer et résoudre les problèmes complexes liés aux performances et à la disponibil...
k6
Outil open source de test de charge (load testing) conçu pour l'ingénierie de performance, permettant d'évaluer la fiabilité et la scalabilité des sys...
Traces distribuées
Technique (issue du pilier des Traces) permettant de suivre le cheminement complet d'une requête à travers de multiples micro-services pour identifier...
Métriques
Mesures numériques collectées à intervalles réguliers (ex: CPU, RAM, temps de réponse) utilisées pour évaluer l'état de santé global d'un système au f...
Alerting
Processus consistant à notifier les équipes (via email, Slack, Teams) lorsqu'un événement spécifique, un dépassement de seuil ou une anomalie est déte...
HTTP Code
Codes de statut HTTP standardisés indiquant le résultat du traitement d'une requête.1xx (Information) : 100 Continue, 101 Switching Protocols.2xx (Suc...
Access Log
Fichier de journalisation enregistrant les requêtes traitées par un serveur web (Apache, Nginx, Lighttpd, etc.). Il permet de tracer l'activité du ser...
Client IP
L'adresse IP de l'utilisateur effectuant la requête vers le serveur web. Lorsqu'un utilisateur passe par un Load Balancer ou un proxy (ex: Cloudflare)...
Timestamp
La date et l'heure exactes auxquelles la requête a été reçue par le serveur.Configuration : %t dans Apache, $time_local ou $time_iso8601 dans Nginx.
Request
La ligne de requête initiale du client. Elle comprend généralement la méthode HTTP (ex: GET), l'URL demandée et la version du protocole HTTP.Configura...
Status Code
Le code de statut HTTP final renvoyé par le serveur au client (ex : 200 pour un succès, 404 pour ressource non trouvée).Configuration : %>s dans Apach...
Size
Le volume des données renvoyées au client, mesuré en octets (généralement sans les en-têtes HTTP).Configuration : %b ou %O dans Apache, $body_bytes_se...
Referrer
L'URL de la page web depuis laquelle le client a cliqué ou suivi un lien pour accéder à la ressource actuelle.Configuration : %{Referer}i dans Apache,...
User-Agent
Les informations d'identification fournies par le client concernant son navigateur, son système d'exploitation et son appareil. Sa structure standard ...
Response Time
La durée totale prise par le serveur pour traiter la requête et renvoyer la réponse au client.Configuration : %D (microsecondes) ou %T (secondes) dans...
Grafana Loki
Système de journalisation (logs) multi-tenant, hautement disponible et inspiré de Prometheus. Il est conçu pour être très économe en ressources en n'i...
Articles recommandés
Les fonctions Enterprise
Les fonctions de Grafana Enterprise (et des offres payantes de Grafana Cloud) : RBAC fin, permiss...
Automatiser Grafana : API HTTP, Terraform et cycle de vie des dashboards
Industrialiser Grafana : API HTTP (dossiers, dashboards, utilisateurs, sources), fournisseur Terr...
Bonnes pratiques Grafana : dashboards, provisioning, performances et sécurité
Bonnes pratiques Grafana : conception de dashboards lisibles, variables, dashboards as code, prov...
Grafana Provisioning : Automatisez la gestion de vos tableaux de bord et sources de données
Découvrez comment utiliser le provisioning de Grafana pour gérer vos configurations (dashboards, ...
Git Sync dans Grafana : versionner les dashboards dans GitHub
Synchronisez dashboards et dossiers Grafana avec un dépôt GitHub : prérequis, jeton, configuratio...
Bannière d'annonce dans Grafana : informer tous les utilisateurs
Affichez un message en haut de toutes les pages Grafana : activation, champ Message en Markdown e...
Grafana Assistant : L'IA au service de l'observabilité
Découvrez Grafana Assistant, l'assistant d'IA de Grafana (Cloud, OSS et Enterprise). Apprenez com...
La stack LGTM (Loki, Grafana, Tempo, Mimir) : architecture et mise en place
La stack LGTM de Grafana Labs : Loki pour les logs, Grafana pour la visualisation, Tempo pour les...
Exploiter Grafana : métriques internes, santé, logs, performances et sauvegardes
Savoir exploiter Grafana : endpoint /metrics et /api/health, logs, requêtes lentes, performances ...