1. Multi-sources vs Spécialisation #
Comprendre l'origine de ces deux outils.
Grafana : L'agnostique #
Disponible dans : ✓ OSS ✓ Enterprise ✓ Cloud
Grafana est conçu pour unifier vos données. Il peut afficher sur un même tableau de bord des métriques provenant de Prometheus, des logs de Loki, et des données métier de MySQL ou CloudWatch. C'est l'outil de choix pour une vue d'ensemble de l'infrastructure.
Kibana : Le bras droit d'Elasticsearch #
Kibana est la fenêtre sur vos données stockées dans Elasticsearch. Il est inégalé pour l'exploration de logs, la recherche plein texte et l'analyse de sécurité (SIEM). Il fait partie intégrante de la stack ELK.
2. Points forts et Faiblesses #
Visualisation vs Exploration.
Comparaison directe #
- Grafana : Meilleure gestion des alertes multi-sources, plus de types de graphiques, très léger.
- Kibana : Recherche ultra-puissante via KQL (Kibana Query Language), outils de découverte de données natifs, gestion avancée des index.
3. Langages, alertes et licences #
Les différences qui comptent au quotidien.
Architecture #
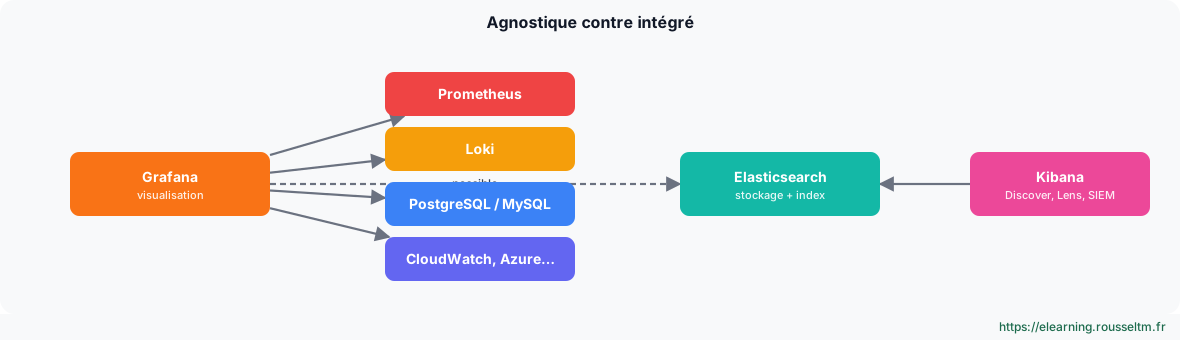
Grafana ne stocke pas de données : chaque panneau interroge une data source dans son propre langage. Kibana est l'interface d'Elasticsearch : il ne lit que des index Elasticsearch, mais il en exploite toutes les fonctions (recherche plein texte, agrégations, apprentissage automatique, SIEM). Grafana peut d'ailleurs afficher des données Elasticsearch, ce qui permet de faire cohabiter les deux outils. Voir les data sources de Grafana.
Comparatif détaillé #
| Critère | Grafana | Kibana |
|---|---|---|
| Sources | plus de 150 (Prometheus, Loki, Tempo, SQL, clouds, Elasticsearch…) | Elasticsearch uniquement |
| Langages | celui de chaque source : PromQL, LogQL, TraceQL, SQL… | KQL, Lucene, ES|QL |
| Exploration de logs | Explore et Logs Drilldown | Discover, très complet pour la recherche plein texte |
| Alertes | Grafana Alerting, multi-sources, routage par politiques de notification | règles Kibana sur les données Elasticsearch, connecteurs |
| Sécurité | pas de SIEM natif | Elastic Security (SIEM, EDR) |
| Licence | AGPLv3 (OSS), Enterprise, Cloud | Elastic License 2.0, SSPL ou AGPLv3 (depuis 2024) |
La même question « nombre d'erreurs 5xx par service » s'écrit différemment selon l'outil :
# Grafana + Loki (LogQL)
sum by (service) (count_over_time({env="prod"} | json | status >= 500 [5m]))

# Kibana (KQL, barre de recherche Discover)
http.response.status_code >= 500 and service.name : *

# Kibana (ES|QL)
FROM logs-* | WHERE http.response.status_code >= 500 | STATS erreurs = COUNT(*) BY service.name
Bonne pratique : Dans beaucoup d'équipes, Kibana sert à l'investigation des logs et à la sécurité, et Grafana aux tableaux de bord transverses (métriques, SLO, données métier).
4. Conclusion #
Quand utiliser l'un ou l'autre ?
Le verdict #
Si votre priorité est le monitoring de performances et l'unification de données disparates, Grafana est le grand gagnant. Si vous passez votre temps à fouiller dans des To de logs pour débugger des erreurs précises, Kibana reste l'outil le plus performant.
5. Commandes à connaître et TP #
Lancer les deux outils en local.
Commandes à connaître #
| Action | Commande |
|---|---|
| Lancer Grafana | docker run -d --name grafana -p 3000:3000 grafana/grafana |
| Lancer Elasticsearch (test, sécurité désactivée) | docker run -d --name es --net elastic -p 9200:9200 -e discovery.type=single-node -e xpack.security.enabled=false docker.elastic.co/elasticsearch/elasticsearch:<version> |
| Lancer Kibana | docker run -d --name kibana --net elastic -p 5601:5601 -e ELASTICSEARCH_HOSTS=http://es:9200 docker.elastic.co/kibana/kibana:<version> |
| Vérifier Grafana | curl -s http://localhost:3000/api/health |
| Vérifier Kibana | curl -s http://localhost:5601/api/status | jq .status.overall |
Erreur courante : Utiliser des versions différentes pour Kibana et Elasticsearch : elles doivent être identiques. Créez d'abord le réseau avec docker network create elastic.TP : un même tableau de bord dans les deux outils #
- Démarrez Elasticsearch, Kibana et Grafana avec les commandes ci-dessus.
- Dans Kibana, chargez les données d'exemple Sample web logs (Home, Try sample data).
- Construisez dans Kibana (Lens) un histogramme des réponses par code HTTP.
- Dans Grafana, ajoutez une data source Elasticsearch pointant vers
http://es:9200et l'indexkibana_sample_data_logs, puis reproduisez le même graphique. - Comparez le temps passé, les options de visualisation et la recherche plein texte.
Résultat attendu : vous savez lequel des deux outils convient à chaque usage de votre équipe.
