1. Le modèle de sécurité #
Six étapes pour chaque requête.
Le trajet #
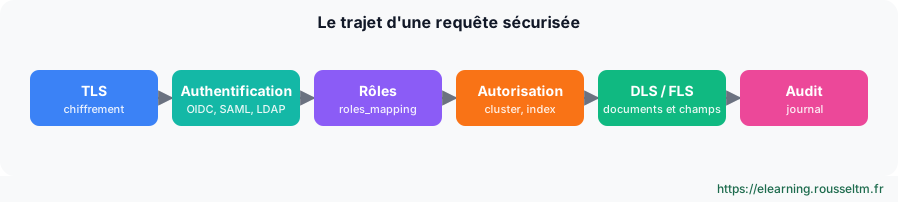
À savoir : Les requêtes sont écrites au format de la console Dev Tools d'OpenSearch Dashboards (GET _cluster/health). En ligne de commande, la même requête s'écritcurl -sk -u 'admin:Str0ng!Passw0rd-2026' https://localhost:9200/_cluster/health, avec-H 'Content-Type: application/json' -d '…'quand il y a un corps.
Les fichiers #
| Fichier (config/opensearch-security/) | Contenu |
|---|---|
| config.yml | méthodes d'authentification et d'autorisation (basic, OIDC, SAML, LDAP) |
| internal_users.yml | utilisateurs internes et mots de passe hachés |
| roles.yml | rôles et permissions |
| roles_mapping.yml | qui reçoit quel rôle |
| action_groups.yml | groupes de permissions réutilisables |
| tenants.yml | espaces de la console |
| allowlist.yml, audit.yml | API autorisées, journal d'audit |
Ces fichiers servent à initialiser l'index de sécurité ; ensuite, on modifie la configuration par l'API REST ou par la console, ou l'on réapplique les fichiers avec securityadmin.sh.
2. TLS #
Deux couches à chiffrer.
Transport et REST #
| Couche | Port | Obligatoire ? |
|---|---|---|
| Transport (entre nœuds) | 9300 | oui, avec le plugin de sécurité |
| REST (clients) | 9200 | fortement conseillé |
plugins.security.ssl.transport.pemcert_filepath: node1.pem
plugins.security.ssl.transport.pemkey_filepath: node1-key.pem
plugins.security.ssl.transport.pemtrustedcas_filepath: root-ca.pem
plugins.security.ssl.http.enabled: true
plugins.security.ssl.http.pemcert_filepath: node1.pem
plugins.security.ssl.http.pemkey_filepath: node1-key.pem
plugins.security.ssl.http.pemtrustedcas_filepath: root-ca.pem
plugins.security.nodes_dn:
  - "CN=node*.logs.example.com,OU=SRE,O=Exemple,C=FR"
plugins.security.authcz.admin_dn:
  - "CN=admin,OU=SRE,O=Exemple,C=FR"
nodes_dn dit quels certificats sont des nœuds du cluster ; admin_dn désigne le certificat d'administration utilisé par securityadmin.sh. Lancez OpenSearch avec DISABLE_INSTALL_DEMO_CONFIG=true pour ne pas réinstaller les certificats de démonstration.
3. Authentification #
Qui êtes-vous ?
Les méthodes #
| Méthode | Pour | Remarque |
|---|---|---|
| Utilisateurs internes | comptes techniques (collecteurs, applications) | mot de passe haché (hash.sh) |
| OpenID Connect | SSO des humains (Keycloak, Entra ID, Okta…) | groupes du jeton → backend roles |
| SAML | SSO de la console | surtout pour OpenSearch Dashboards |
| LDAP / Active Directory | annuaire existant | authentification et groupes |
| Certificat client | services à services | le DN du certificat devient l'utilisateur |
config:
  dynamic:
    authc:
      basic_internal_auth_domain:
        order: 0
        http_enabled: true
        http_authenticator: {type: basic, challenge: false}
        authentication_backend: {type: intern}
      openid_auth_domain:
        order: 1
        http_enabled: true
        http_authenticator:
          type: openid
          challenge: false
          config:
            openid_connect_url: https://sso.example.com/realms/sre/.well-known/openid-configuration
            subject_key: preferred_username
            roles_key: groups
        authentication_backend: {type: noop}
4. Autorisation fine #
Rôles, documents et champs.
Correspondances #
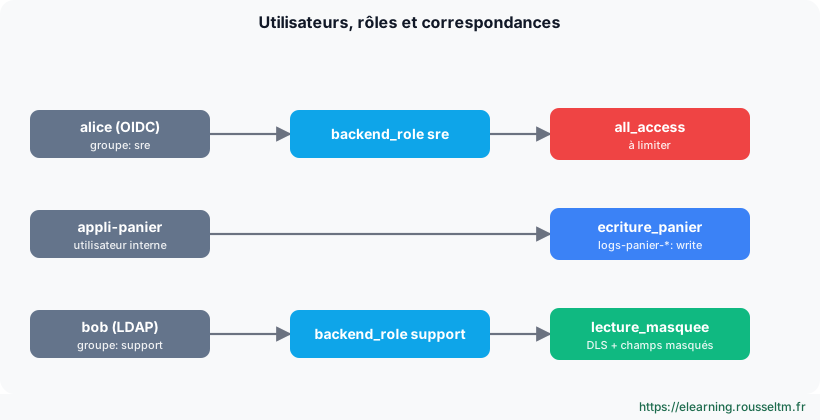
Un rôle avec DLS, FLS et masquage #
PUT _plugins/_security/api/roles/support_panier
{
  "cluster_permissions": ["cluster_composite_ops_ro"],
  "index_permissions": [{
    "index_patterns": ["logs-app-*"],
    "dls": "{\"term\": {\"service\": \"panier\"}}",
    "fls": ["~duree_ms"],
    "masked_fields": ["utilisateur"],
    "allowed_actions": ["read"]
  }]
}

PUT _plugins/_security/api/rolesmapping/support_panier
{"backend_roles": ["support"], "users": []}| Option | Effet |
|---|---|
| dls | seuls les documents du service panier sont visibles |
| fls | ~duree_ms : tous les champs sauf duree_ms (sans ~ : liste blanche) |
| masked_fields | valeur remplacée par un haché : on peut encore compter les utilisateurs distincts |
Bonne Pratique : Donnez les rôles à des backend roles (groupes de l'annuaire ou du SSO) plutôt qu'à des utilisateurs nommés : l'arrivée ou le départ d'une personne se gère alors dans l'annuaire.
Tenants de la console #
Les tenants séparent les objets sauvegardés de la console : Global (partagé), Private (personnel) et des tenants personnalisés par équipe. Un rôle donne accès à un tenant en lecture ou en écriture.
5. Auditer et administrer #
Tracer et appliquer.
Journal d'audit #
plugins.security.audit.type: internal_opensearch
plugins.security.audit.config.disabled_rest_categories: NONE
plugins.security.audit.config.disabled_transport_categories: GRANTED_PRIVILEGES
Les événements (connexions échouées, accès refusés, modifications de la sécurité) sont écrits dans des index security-auditlog-*, à surveiller avec un moniteur. Le journal de conformité peut aussi tracer la lecture ou la modification de champs sensibles.
securityadmin.sh #
cd /usr/share/opensearch/plugins/opensearch-security/tools
./hash.sh -p 'Nouveau!MotDePasse-2026'          # hacher un mot de passe pour internal_users.yml
./securityadmin.sh -cd ../../../config/opensearch-security/ \
  -cacert ../../../config/root-ca.pem -cert ../../../config/admin.pem -key ../../../config/admin-key.pem -icl -nhnv
./securityadmin.sh -backup /tmp/secu-sauvegarde ...  # sauvegarder la configuration actuelle
Attention :securityadmin.sh -cdremplace toute la configuration de sécurité par le contenu des fichiers : les changements faits par la console ou l'API et absents des fichiers sont perdus. Faites une sauvegarde avec-backupavant.
Commandes à connaître #
Commandes à connaître
GET _plugins/_security/authinfo: qui suis-je, quels rôles ?GET _plugins/_security/api/roles/<rôle>: détail d'un rôlePUT _plugins/_security/api/rolesmapping/<rôle>: associer un rôle./hash.sh -p <mot de passe>: hacher un mot de passe./securityadmin.sh -cd <dossier> …: appliquer les fichiers de sécurité
Sources #
Vérifié en novembre 2026 (OpenSearch 3.x, Data Prepper 2.x) : OpenSearch publie une version mineure environ toutes les six semaines, consultez les notes de version avant de vous appuyer sur un détail.