1. Comptes et groupes locaux #
Avant le domaine, la base SAM.
Comptes locaux #
Chaque machine possède sa base de comptes locale (SAM). Sur un domaine, on utilise surtout les comptes Active Directory, mais les comptes locaux restent utiles pour l'administration de secours et les serveurs isolés. Chaque compte et chaque groupe est identifié par un SID unique : c'est lui, et non le nom, qui figure dans les autorisations.
$mdp = Read-Host -AsSecureString 'Mot de passe'
New-LocalUser -Name 'adm.secours' -Password $mdp -FullName 'Admin de secours' -PasswordNeverExpires:$false
Add-LocalGroupMember -Group 'Administrateurs' -Member 'adm.secours'   # « Administrators » sur un système anglais
Get-LocalGroupMember -Group 'Administrateurs'
Disable-LocalUser -Name 'Invité' ; Get-LocalUser | Select-Object Name, Enabled, LastLogon
whoami /all # SID, groupes et privilèges de la session| Groupe intégré | Rôle |
|---|---|
| Administrateurs | contrôle total de la machine |
| Utilisateurs | utilisation courante, sans droits d’administration |
| Utilisateurs du Bureau à distance | connexion RDP sans être administrateur |
| Opérateurs de sauvegarde | sauvegarder et restaurer en passant outre les autorisations |
| Lecteurs des journaux d’événements | lire les journaux sans être administrateur |
Contrôle de compte d’utilisateur (UAC) #
Même membre du groupe Administrateurs, un utilisateur travaille avec un jeton filtré ; l'élévation (« Exécuter en tant qu'administrateur ») est demandée pour les actions sensibles. Sur un serveur, ouvrez une console PowerShell élevée pour l'administration, mais ne désactivez pas UAC.
Erreur courante : Utiliser le même compte administrateur local, avec le même mot de passe, sur tous les serveurs : un seul mot de passe volé ouvre tout le parc. Utilisez Windows LAPS (voir mises à jour et sécurité).
2. Autorisations NTFS #
Qui peut faire quoi sur un fichier.
ACL, héritage et autorisations effectives #
Chaque fichier et dossier NTFS porte une ACL : une liste d'entrées (ACE) qui autorisent ou refusent des droits à des SID. Les autorisations standard sont Contrôle total, Modification, Lecture et exécution, Affichage du contenu, Lecture, Écriture. Par défaut, un dossier hérite des autorisations de son parent.
- Les autorisations sont cumulatives : un utilisateur reçoit l'union des droits de ses groupes.
- Un refus explicite l'emporte sur une autorisation ; un refus hérité est battu par une autorisation explicite.
- Le propriétaire peut toujours modifier les autorisations.
icacls D:\Data\Compta                                    # lire l'ACL
icacls D:\Data\Compta /inheritance:r                      # couper l'héritage (supprime les ACE héritées)
icacls D:\Data\Compta /grant 'CORP\GG_Compta:(OI)(CI)M'  # Modification, héritée par sous-dossiers (CI) et fichiers (OI)
icacls D:\Data\Compta /grant 'Administrateurs:(OI)(CI)F'
icacls D:\Data /save C:\sauvegarde\acl-data.txt /T       # sauvegarder les ACL ; /restore pour les remettre
(Get-Acl D:\Data\Compta).Access | Format-Table IdentityReference, FileSystemRights, AccessControlType, IsInherited
Bonne pratique : N'accordez jamais de droits à des utilisateurs nommés : donnez-les à des groupes. Sur un domaine, on applique la méthode AGDLP : comptes dans des groupes globaux (métier), placés dans des groupes de domaine local (ressource), qui reçoivent les autorisations.
3. Partages SMB #
Rendre un dossier accessible sur le réseau.
Créer et sécuriser un partage #
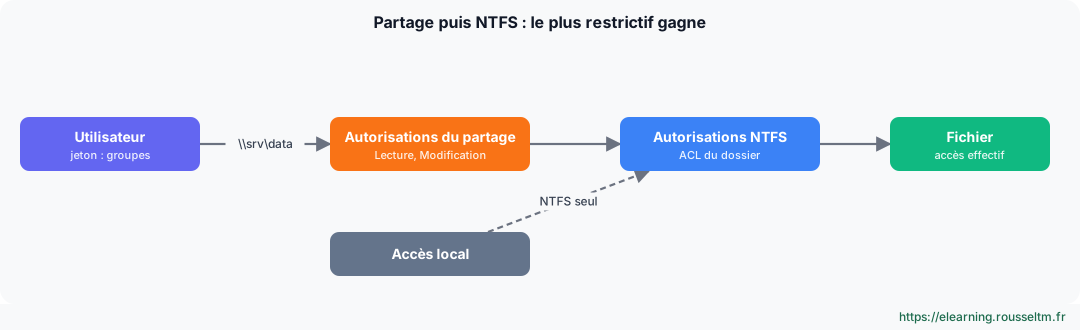
Un accès par le réseau (\\serveur\partage) passe d'abord par les autorisations du partage, puis par les autorisations NTFS : l'accès effectif est le plus restrictif des deux. La pratique courante : partage en « Contrôle total » ou « Modification » pour les utilisateurs authentifiés, et contrôle fin en NTFS.
New-SmbShare -Name Compta -Path D:\Data\Compta -ChangeAccess 'CORP\GG_Compta' -FullAccess 'Administrateurs' -FolderEnumerationMode AccessBased
Get-SmbShare ; Get-SmbShareAccess -Name Compta
Get-SmbSession ; Get-SmbOpenFile | Select-Object ClientUserName, Path    # qui est connecté, quels fichiers sont ouverts
Set-SmbServerConfiguration -EncryptData $true -Force                      # chiffrer tout le trafic SMB
New-PSDrive -Name S -PSProvider FileSystem -Root \\SRV-FS01\Compta -Persist   # côté client
À savoir : L'énumération basée sur l'accès (AccessBased) masque les dossiers que l'utilisateur ne peut pas ouvrir. Windows Server 2025 et Windows 11 24H2 exigent par défaut la signature SMB ; SMBv1, obsolète et dangereux, n'est plus installé.Commandes à connaître #
| Action | Commande |
|---|---|
| Créer un utilisateur local | New-LocalUser -Name jdupont -Password (Read-Host -AsSecureString) |
| Ajouter à un groupe | Add-LocalGroupMember -Group 'Utilisateurs du Bureau à distance' -Member jdupont |
| Lire une ACL | icacls D:\Data |
| Accorder Modification | icacls D:\Data\Projet /grant 'CORP\GG_Projet:(OI)(CI)M' |
| Prendre possession | takeown /F D:\Data\Ancien /R /D O |
| Créer un partage | New-SmbShare -Name Projet -Path D:\Data\Projet -ChangeAccess 'CORP\GG_Projet' |
| Sessions ouvertes | Get-SmbSession |
| Session et privilèges | whoami /groups |
Mon suivi
Connectez-vous pour suivre votre progression et prendre des notes. Se connecter
💬 Questions sur cette leçon
Aucune question pour l'instant : soyez le premier à demander de l'aide ou à partager votre configuration.
Articles recommandés
Stockage Windows : disques, volumes, Storage Spaces et RAID
Administrer le stockage sous Windows : GPT et MBR, partitions et volumes en PowerShell, NTFS et R...
Mises à jour et sécurité Windows : WSUS, Defender, BitLocker, LAPS et durcissement
Maintenir et sécuriser un parc Windows : stratégie de mises à jour (Windows Update, WSUS, Azure U...
Utilisateurs, groupes, sudo et permissions sous Linux
Gérer les comptes Linux (useradd, usermod, passwd, chage), les groupes, sudo et visudo, les permi...
PowerShell pour l’administrateur Windows
Maîtriser PowerShell pour administrer Windows : cmdlets et aide, pipeline d'objets, filtres et fo...
Windows et Windows Server : versions, éditions et architecture
Découvrir l'écosystème Windows pour l'administrateur : Windows 11 et Windows Server 2025, édition...
Bonnes pratiques d’administration Windows
La check-list de production pour Windows et Windows Server : installation, identité et Active Dir...
Stratégies de groupe (GPO) : configurer le parc depuis Active Directory
Concevoir et dépanner les stratégies de groupe : configuration ordinateur et utilisateur, liaison...
Active Directory Domain Services et DNS
Comprendre et déployer Active Directory : forêt, domaines, unités d'organisation, contrôleurs de ...
Réseau Windows : IP, DNS, DHCP, pare-feu et accès à distance
Configurer et diagnostiquer le réseau sous Windows en PowerShell, déployer un serveur DHCP, maîtr...