1. Les concepts #
Un annuaire pour toute l'entreprise.
Structure logique #
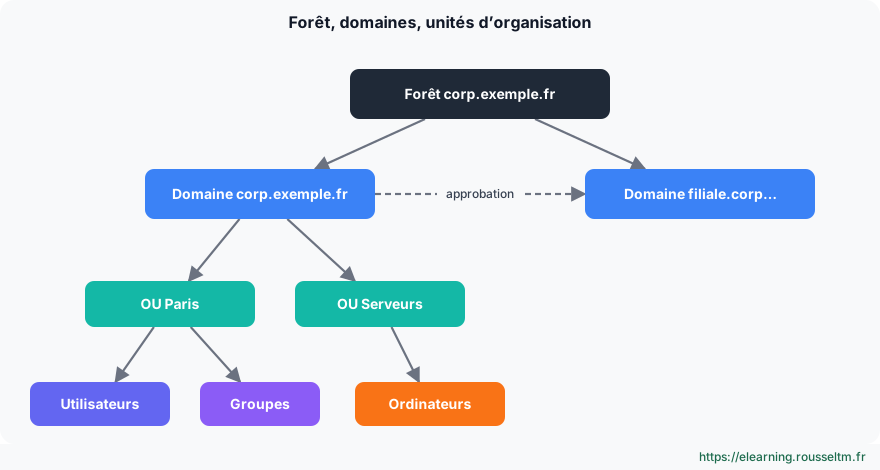
Active Directory Domain Services (AD DS) est l'annuaire des réseaux Windows : il centralise les comptes, l'authentification (Kerberos), les ordinateurs et les stratégies. La forêt est la limite de sécurité ; elle contient un ou plusieurs domaines (souvent un seul aujourd'hui). Les unités d'organisation (OU) structurent les objets pour déléguer l'administration et appliquer des stratégies de groupe.
Contrôleurs de domaine et rôles FSMO #
Les contrôleurs de domaine (DC) hébergent une copie de l'annuaire et la répliquent entre eux (multimaître). Cinq opérations sont réservées à un seul DC, les rôles FSMO :
| Rôle | Portée | Fonction |
|---|---|---|
| Maître de schéma | forêt | modifications du schéma |
| Maître d’attribution de noms | forêt | ajout et suppression de domaines |
| Émulateur PDC | domaine | heure de référence, mots de passe, verrouillages, GPO |
| Maître RID | domaine | distribue les blocs d’identifiants des SID |
| Maître d’infrastructure | domaine | références entre domaines |
Bonne pratique : Déployez toujours au moins deux contrôleurs de domaine, si possible sur des hôtes différents, et faites-en des serveurs de catalogue global et DNS. Un domaine avec un seul DC perd tout à la première panne.
DNS : la fondation #
Les clients trouvent les contrôleurs de domaine grâce aux enregistrements SRV du DNS (_ldap._tcp.dc._msdcs.domaine). Un mauvais DNS est la première cause des problèmes AD : les postes et serveurs du domaine doivent utiliser uniquement les DNS des contrôleurs de domaine, qui transfèrent ensuite vers Internet (redirecteurs).
Erreur courante : Configurer un DNS public (8.8.8.8, 1.1.1.1) comme serveur secondaire sur un poste du domaine : le poste interroge parfois ce serveur, ne trouve pas le domaine et les ouvertures de session ou les GPO échouent de façon aléatoire.
2. Déployer et administrer #
De la forêt aux comptes.
Créer la forêt et ajouter un DC #
# Premier contrôleur de domaine : nouvelle forêt
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools
Install-ADDSForest -DomainName 'corp.exemple.fr' -DomainNetbiosName 'CORP' -InstallDns `
    -SafeModeAdministratorPassword (Read-Host -AsSecureString 'Mot de passe DSRM')

# Second contrôleur de domaine
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools
Install-ADDSDomainController -DomainName 'corp.exemple.fr' -InstallDns -Credential (Get-Credential CORP\Administrateur)

# Joindre un poste ou un serveur au domaine
Add-Computer -DomainName corp.exemple.fr -OUPath 'OU=Serveurs,DC=corp,DC=exemple,DC=fr' -Restart
Selon la version : Windows Server 2025 introduit un nouveau niveau fonctionnel de forêt et de domaine, une base de données avec des pages de 32 Ko et le chiffrement LDAP par défaut. Ne relevez le niveau fonctionnel qu'une fois tous les DC migrés.
Gérer les objets en PowerShell #
New-ADOrganizationalUnit -Name 'Paris' -Path 'DC=corp,DC=exemple,DC=fr'
New-ADUser -Name 'Jeanne Dupont' -SamAccountName jdupont -UserPrincipalName jdupont@corp.exemple.fr `
    -Path 'OU=Paris,DC=corp,DC=exemple,DC=fr' -AccountPassword (Read-Host -AsSecureString) -Enabled $true -ChangePasswordAtLogon $true
New-ADGroup -Name GG_Compta -GroupScope Global -Path 'OU=Paris,DC=corp,DC=exemple,DC=fr'
Add-ADGroupMember -Identity GG_Compta -Members jdupont

# Création en masse depuis un CSV (colonnes : Prenom;Nom;Login;Service)
Import-Csv .\arrivees.csv -Delimiter ';' | ForEach-Object {
    New-ADUser -Name "$($_.Prenom) $($_.Nom)" -SamAccountName $_.Login -Department $_.Service `
        -Path 'OU=Paris,DC=corp,DC=exemple,DC=fr' -AccountPassword (ConvertTo-SecureString 'Temp!2026-Chg' -AsPlainText -Force) `
        -Enabled $true -ChangePasswordAtLogon $true
}
Search-ADAccount -AccountInactive -TimeSpan 90.00:00:00 -UsersOnly | Select-Object Name, LastLogonDate
Unlock-ADAccount jdupont ; Set-ADAccountPassword jdupont -Reset -NewPassword (Read-Host -AsSecureString)
Santé, réplication et corbeille #
dcdiag /v /c /e > dcdiag.txt          # diagnostic complet de tous les DC
repadmin /replsummary                    # état de la réplication
repadmin /showrepl SRV-DC02
netdom query fsmo                        # qui détient les rôles FSMO
Get-ADDomainController -Filter * | Select-Object Name, Site, IsGlobalCatalog, OperatingSystem
Enable-ADOptionalFeature 'Recycle Bin Feature' -Scope ForestOrConfigurationSet -Target corp.exemple.fr
Get-ADObject -Filter 'isDeleted -eq $true' -IncludeDeletedObjects | Restore-ADObject   # restaurer un objet supprimé
À savoir : Les sites AD décrivent la topologie réseau (un site par lieu relié par un lien rapide) : les clients s'authentifient auprès d'un DC proche et la réplication entre sites est planifiée et compressée.
3. Identité hybride et sécurité #
AD et le cloud Microsoft.
Microsoft Entra ID #
Microsoft Entra ID (anciennement Azure AD) est l'annuaire cloud de Microsoft 365 et Azure. Ce n'est pas un AD dans le cloud : il ne connaît ni OU ni GPO, et utilise OAuth, SAML et OpenID Connect. Entra Connect Sync ou Entra Cloud Sync synchronisent les comptes AD vers Entra ID (avec la synchronisation du hachage de mot de passe ou l'authentification directe) pour une identité unique.
Erreur courante : Utiliser le compte Administrateur du domaine pour le travail courant ou se connecter avec sur des postes. Appliquez le modèle par niveaux : comptes d'administration séparés, membres de « Admins du domaine » limités à quelques personnes, qui ne se connectent que sur les DC et des postes d'administration dédiés.
Commandes à connaître #
| Action | Commande |
|---|---|
| Créer une forêt | Install-ADDSForest -DomainName corp.exemple.fr -InstallDns |
| Joindre au domaine | Add-Computer -DomainName corp.exemple.fr -Restart |
| Créer un utilisateur | New-ADUser -Name "Jeanne Dupont" -SamAccountName jdupont |
| Rechercher des comptes inactifs | Search-ADAccount -AccountInactive -UsersOnly |
| Rôles FSMO | netdom query fsmo |
| Réplication | repadmin /replsummary |
| Diagnostic des DC | dcdiag /e /q |
| Trouver un DC (SRV) | Resolve-DnsName -Type SRV _ldap._tcp.dc._msdcs.corp.exemple.fr |
| Localiser le DC utilisé | nltest /dsgetdc:corp.exemple.fr |
Mon suivi
Connectez-vous pour suivre votre progression et prendre des notes. Se connecter
💬 Questions sur cette leçon
Aucune question pour l'instant : soyez le premier à demander de l'aide ou à partager votre configuration.
Articles recommandés
Stratégies de groupe (GPO) : configurer le parc depuis Active Directory
Concevoir et dépanner les stratégies de groupe : configuration ordinateur et utilisateur, liaison...
Bonnes pratiques d’administration Windows
La check-list de production pour Windows et Windows Server : installation, identité et Active Dir...
Réseau Windows : IP, DNS, DHCP, pare-feu et accès à distance
Configurer et diagnostiquer le réseau sous Windows en PowerShell, déployer un serveur DHCP, maîtr...
Sauvegarde, Hyper-V et dépannage de Windows
Sauvegarder et restaurer avec Windows Server Backup (y compris l'état du système et Active Direct...
Services, tâches planifiées, journaux d’événements et performances
Piloter les services Windows et leur récupération, automatiser avec le planificateur de tâches, e...
Utilisateurs, groupes, autorisations NTFS et partages SMB
Gérer les comptes et groupes locaux, comprendre UAC, appliquer des autorisations NTFS avec hérita...
PowerShell pour l’administrateur Windows
Maîtriser PowerShell pour administrer Windows : cmdlets et aide, pipeline d'objets, filtres et fo...
Windows et Windows Server : versions, éditions et architecture
Découvrir l'écosystème Windows pour l'administrateur : Windows 11 et Windows Server 2025, édition...
Stockage Windows : disques, volumes, Storage Spaces et RAID
Administrer le stockage sous Windows : GPT et MBR, partitions et volumes en PowerShell, NTFS et R...