1. Les sources #
Écouter, collecter, observer.
Familles de sources #
| Famille | Exemples | Fonctionnement |
|---|---|---|
| Push | Syslog, Splunk HEC, Splunk TCP, HTTP, OpenTelemetry, Elasticsearch API, TCP JSON | Cribl écoute un port ; les émetteurs envoient |
| Pull | Kafka, Amazon SQS et S3, Azure Event Hubs, Google Pub/Sub, Office 365, Okta | Cribl va chercher en continu |
| Collecteurs | S3, REST, Azure Blob, Google Cloud Storage, script | collecte planifiée ou à la demande (rejeu) |
| Internes | Datagen, Cribl Internal (logs et métriques), Cribl HTTP / Cribl TCP | données générées, télémétrie de Cribl, flux depuis Edge ou un autre Stream |
Découper en événements #
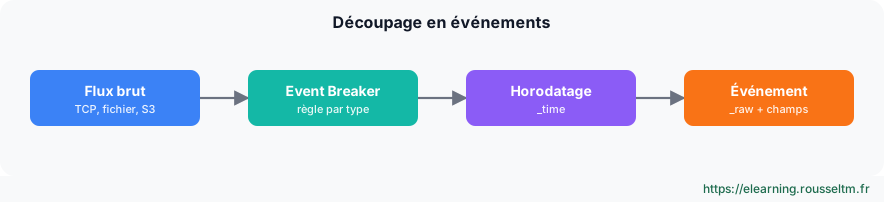
Les sources qui reçoivent un flux d'octets (TCP, fichiers, objets S3) utilisent des Event Breakers : des règles qui découpent le flux en événements (ligne, JSON, CSV, en-tête multi-lignes) et extraient l'horodatage. Une mauvaise règle donne des événements tronqués ou une _time fausse : c'est le premier réglage à vérifier.
Bonne Pratique : Ajoutez des champs à la source (Fields), par exemplesourcetype,envouteam: les routes et pipelines s'appuient ensuite sur eux.
2. Les destinations #
Où vont les données.
Panorama #
| Type | Exemples |
|---|---|
| SIEM | Splunk (HEC, S2S, load-balanced), Microsoft Sentinel, Google SecOps, Elastic Security, QRadar |
| Observabilité | Datadog, Elasticsearch, Grafana Loki, Prometheus, OpenTelemetry, New Relic, Dynatrace |
| Stockage | Amazon S3 et compatibles (MinIO), Azure Blob, Google Cloud Storage, Cribl Lake, système de fichiers |
| Flux | Kafka, Amazon Kinesis, Azure Event Hubs, Google Pub/Sub |
| Spéciales | Output Router (choisit une destination selon un filtre), Default, DevNull (jette), Cribl HTTP / TCP, Cribl Search |
Chaque destination définit un format (JSON, brut, Parquet…), une compression, du TLS, et un comportement de contre-pression : bloquer, jeter ou mettre en file persistante (voir le chapitre production).
3. Les routes #
Qui va où, avec quel traitement.
La table de routage #
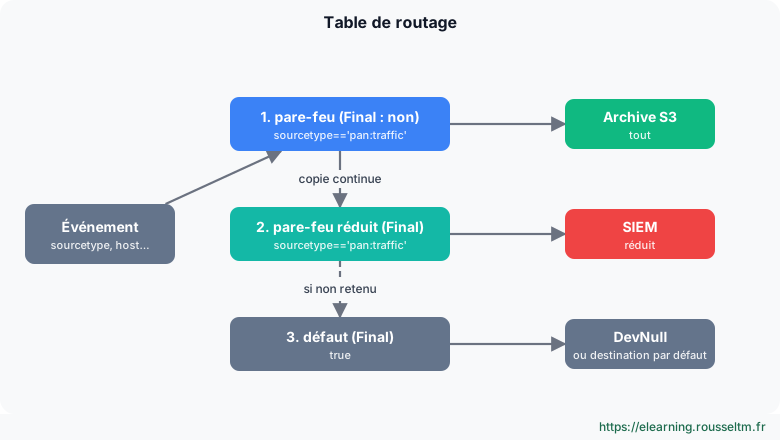
- Les routes sont évaluées dans l'ordre, de haut en bas. Chaque route a un filtre (expression JavaScript), un pipeline et une destination.
- Avec Final activé (par défaut), un événement retenu par la route s'arrête là. Avec Final désactivé, une copie est traitée et l'événement continue vers les routes suivantes : c'est ainsi qu'on envoie la même donnée à plusieurs destinations.
- La dernière route,
true, attrape le reste : envoyez-la vers une destination par défaut ou vers DevNull, consciemment.
Filtres utiles #
| Filtre | Retient |
|---|---|
sourcetype=='pan:traffic' | les logs de trafic Palo Alto |
__inputId.startsWith('syslog:') | tout ce qui arrive par une source syslog |
host.endsWith('.prod.local') && level=='error' | les erreurs des hôtes de production |
/failed password/i.test(_raw) | les échecs d'authentification SSH |
C.Net.cidrMatch('10.0.0.0/8', src_ip) | les adresses internes |
QuickConnect #
QuickConnect relie graphiquement une source à une destination, avec un pipeline ou un Pack au milieu, sans passer par la table de routage. Pratique pour des flux simples et indépendants ; dès qu'il faut cloner, prioriser ou filtrer finement, préférez les routes.
4. Voir les données #
Capturer avant de transformer.
Capture et échantillons #
- Live Data (sur une source, une route ou une destination) affiche les événements qui passent, en temps réel.
- Capture enregistre quelques secondes ou quelques centaines d'événements, à un point précis du trajet (avant ou après les pipelines).
- Enregistrez la capture comme fichier d'échantillon : il servira à construire et tester les pipelines dans l'aperçu.
Attention : Les échantillons contiennent de vraies données : masquez-les ou limitez leur partage s'ils contiennent des données personnelles.
Commandes à connaître #
Commandes à connaître
logger -n 127.0.0.1 -P 9514 -T 'test cribl': envoyer un message syslog de testcurl -s http://localhost:8088/services/collector/event -H "Authorization: Splunk <jeton>" -d '{"event":"test"}': envoyer un événement HEC__inputId.startsWith('syslog:'): filtrer par sourceC.Net.cidrMatch('10.0.0.0/8', src_ip): filtrer par réseau
Sources #
Vérifié en novembre 2026 (Cribl 4.20) : Cribl publie une version mineure environ tous les deux mois, consultez les notes de version avant de vous appuyer sur un détail.
Mon suivi
Connectez-vous pour suivre votre progression et prendre des notes. Se connecter
💬 Questions sur cette leçon
Aucune question pour l'instant : soyez le premier à demander de l'aide ou à partager votre configuration.
Articles recommandés
Cribl : le pipeline de données pour l'observabilité et la sécurité
Découvrir Cribl : pourquoi un pipeline de données de télémétrie, la suite Cribl (Stream, Edge, La...
Bonnes pratiques Cribl Stream et Edge
Les bonnes pratiques pour exploiter Cribl en production : conception des routes et pipelines, nom...
Cribl Edge : collecter au plus près des sources
Déployer Cribl Edge sur Linux, Windows et Kubernetes : rôle de l'agent, flottes et sous-flottes, ...
Configurations Bindplane : sources, processeurs, destinations et versions
Construire des configurations Bindplane : sources, processeurs et destinations, éditeur de pipeli...
Cribl Stream en production : architecture distribuée, files persistantes et supervision
Passer Cribl Stream en production : Leader, groupes de Workers et processus, commit et déploiemen...
Autres sources de logs et files d'attente : syslog, Fluent Bit, Kafka, Redis
Version écrite des leçons vidéo : collecter syslog, Fluent Bit et d'autres sources, puis insérer ...
Installer et administrer Cribl Stream
Installer Cribl Stream en Docker ou sur Linux, le lancer comme service, comprendre $CRIBL_HOME, d...
Vector : les sources en détail
Les sources de Vector : fichiers, logs Kubernetes, journald, syslog, sockets, HTTP, OpenTelemetry...
Vector : les sinks en détail (destinations, lots, tampons et réessais)
Envoyer les événements de Vector : sinks Loki, Elasticsearch, S3, Kafka, OpenTelemetry, Prometheu...